Tutkijat löysivät 13 haitallista Packagist-pakettia, jotka muuttavat niitä käyttävät suoratoistosivustot hyökkäysalustaksi. Päivittämättömillä iPhoneilla ketju voi murtautua WebKitistä kerneliin asti ja varastaa avainnipun, viestejä, sijaintihistorian sekä kryptolompakoiden palautuslauseita.
Avainsana: kyberturvallisuus
Hyökkääjät esiintyvät AI-crawlereina – tavoitteena tunnukset, avaimet ja salaisuudet
GreyNoise havaitsi hyökkääjien esiintyvän OpenAI:n, Anthropicin, Googlen ja muiden tunnettujen crawlerien nimillä. Väärennetty liikenne ei käyttäytynyt kuten oikea hakurobotti, vaan etsi .env-tiedostoja, pilvitunnuksia, yksityisiä avaimia ja salasanasäilöjä.
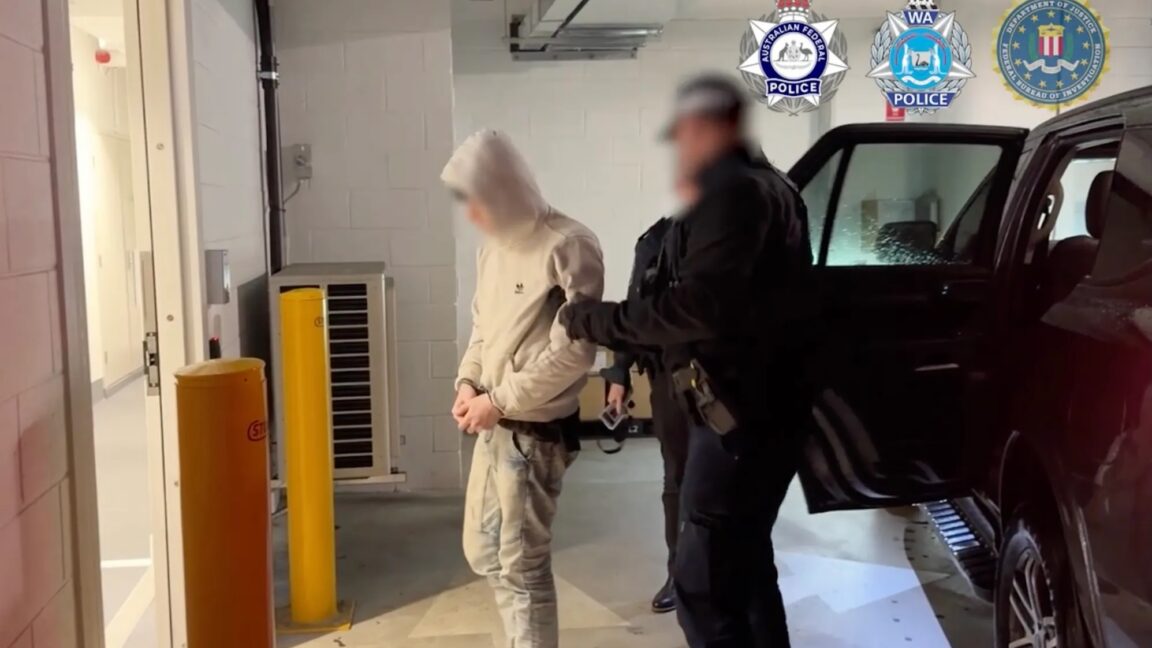
Kaksi TeamPCP:n epäiltyä jäsentä pidätettiin Australiassa – toimitusketjuhyökkäykset osuivat yli tuhanteen organisaatioon
Australian viranomaiset pidättivät kaksi TeamPCP:n epäiltyä jäsentä. Ryhmän Shai-Hulud-haittaohjelma levisi avoimen lähdekoodin toimitusketjujen ja CI/CD-putkien kautta yli tuhanteen organisaatioon.

Microsoftin elokuun korjaussuma: 398 haavoittuvuutta, yksi jo aktiivisessa käytössä
Microsoftin elokuun tietoturvapäivitykset korjaavat ZDI:n laskennan mukaan 398 haavoittuvuutta. Yksi Windowsin kernel-ajurin nollapäivä on jo aktiivisessa käytössä, ja neljä muuta 9,8-pisteen RCE-haavoittuvuutta eivät vaadi käyttäjän toimintaa.

Tekoälyn maailmanloppu ei ala tappajaroboteista
Tekoälyn aiheuttamasta sukupuutosta voidaan kiistellä, mutta yhteiskunnan kasvava riippuvuus sähköstä, tietoverkoista ja keskitetystä jakelusta on todellinen riski jo nyt. Paras puolustus ei ole paniikki vaan hajauttaminen, varautuminen ja ihmisen säilyttäminen päätöksenteon keskiössä.

Ruotsin tietomurto paljastaa kansallisten digitaalisten henkilötunnusjärjestelmien tietoturvariskit
ByteToBreach-nimellä tunnettu hakkereiden ryhmä on julkaissut lähdekoodin, jonka se väittää varastaneensa CGI:n Ruotsin-yksiköltä. Väitetysti murrettujen järjestelmien joukossa on myös Ruotsin veroviraston BankID-kirjautumisia tukeva koodipohja. Se […]

Palantir, Kim Dotcom ja tekoälyhakkeri – väite, valta ja verifioinnin puute
Tänään 18. helmikuuta 2026 julkaistu artikkeli nostaa pöydälle väitteen, joka on rakenteellisesti räjähdysherkkä: Kim Dotcom sanoo, että Palantir Technologies on hakkeroitu tekoälyagentilla, joka on saanut […]

WEF:n robottiutopia: neljä vuotta aikaa rakentaa kävelevä valvontakoneisto
WEF:ssä on taas kerrottu tulevaisuudesta. Tällä kertaa se ei ole pelkkää “digitaalista identiteettiä” tai “uudelleenkäynnistettyjä” talouksia, vaan hyvin konkreettinen näky:kävelevät, puhuvat humanoidirobotit meidän keskellämme neljän–viiden […]

Piilotetut troijalaiset siruissa – mitä uusin “97 %:n” AI-läpimurto oikeasti tarkoittaa?
Feature | Tämä ei ole softapäivityksellä korjattava ongelma, vaan silikoniin asti ulottuva toimitusketjuriski. Yhdysvalloissa Missourin yliopiston tutkijaryhmä esitteli AI-menetelmän, joka paikantaa hardware troijalaisia eli sirutason […]

EU ei käy sotaa Venäjää vastaan – vaan omien kansalaistensa mielistä? (kolumni)
Euroopan viime viikkojen “drone-panikki” on kääntänyt huomion yllättävään suuntaan. Tunnistamattomat lennokit ovat sulkeneet lentoasemia Tanskassa ja Saksassa, ja poliittinen tahto rakentaa koko EU:n laajuinen “drone-muuri” […]
“Lähes erottamaton”: AI-phishing 2025 – mitä väitteet tarkoittavat käytännössä
Yli puolet ei erota AI-kirjoitettua kalastelua aidosta, ja 44 % teki tuttavuutta phishingin kanssa viime vuoden aikana—mutta riippumatonta 90 % -vahvistusta ei ole.

LockBit 5.0 palaa – ja osuu koko pinon yli: Windows, Linux, ESXi
LockBit 5.0 on täällä, ja se uhkaa koko infrastruktuuria: Windows, Linux ja ESXi – kaikki yhtä aikaa! Varmista, että olet valmistautunut, sillä yksi murtuminen voi johtaa massiivisiin lunnaskiristyksiin!